
Proteção 24/7 com inteligência avançada em cibersegurança
Nosso SOC, impulsionado pela tecnologia Cyrebro, detecta, analisa e responde a ameaças cibernéticas em tempo real, garantindo a segurança total do seu negócio.
Fale com um especialista
Com mais de 12 anos de experiência, a Bitsafe oferece soluções em segurança da informação, infraestrutura e cabeamento estruturado, terceirização de TI e distribuição de softwares SaaS, ajudando empresas a alcançar eficiência e resiliência digital.
O SOC Bitsafe em números
Resultados de uma operação de monitoramento contínuo, apoiada pela plataforma Cyrebro e por uma equipe multinível de especialistas.
Detecção, análise e resposta a ameaças cibernéticas em tempo real, sem pausas.
Analistas de SOC com diferentes níveis de experiência acompanhando cada etapa do incidente.
Mais de uma década de atuação da Bitsafe em segurança da informação e infraestrutura.
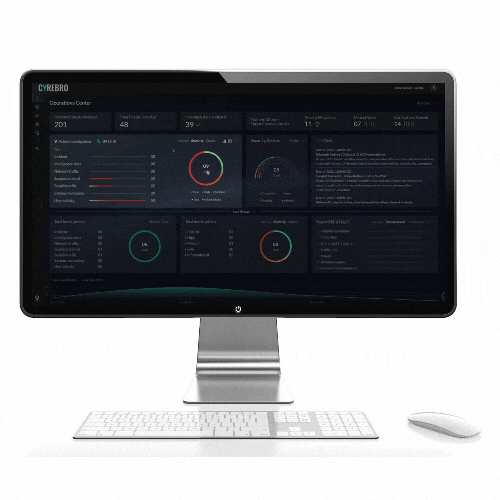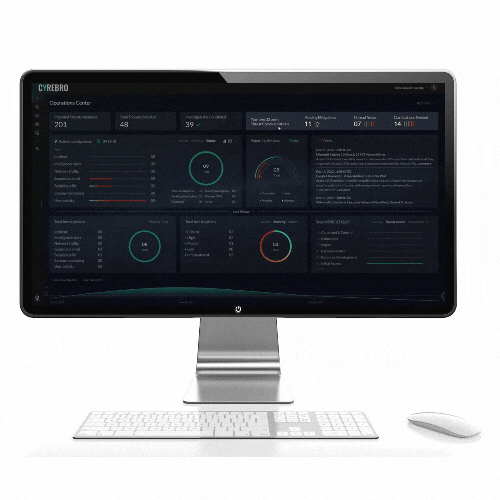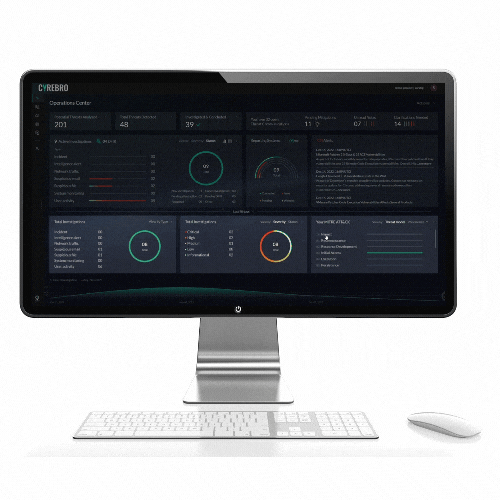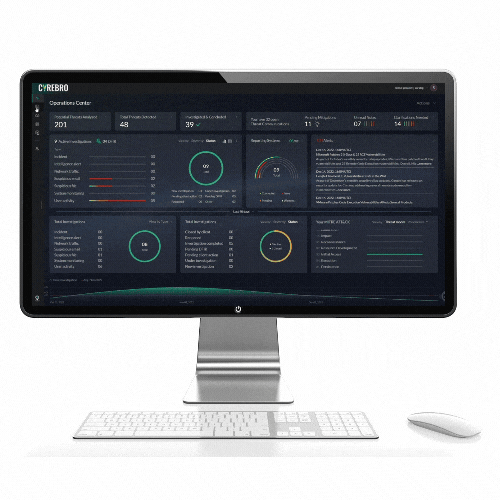
Proteja seu negócio com uma visão centralizada de cibersegurança.
Com a plataforma Cyrebro, o SOC da Bitsafe unifica todas as suas tecnologias de segurança em um painel intuitivo, proporcionando monitoramento contínuo e mitigação eficaz de ameaças cibernéticas. Nossa solução, equipada com detecção e resposta gerenciadas por IA, garante proteção de nível empresarial para empresas de todos os portes, oferecendo resposta ágil a incidentes, inteligência proativa e máxima segurança para o seu negócio.
Por que confiar no
SOC BITSAFE
O SOC da Bitsafe é projetado para atender às crescentes demandas de segurança no cenário digital atual. Com nossa expertise, integramos tecnologias que possibilitam um monitoramento centralizado e contínuo, capacitando as empresas a se protegerem contra ameaças cibernéticas de forma ágil e eficiente.
Detecção avançada de ameaças
Resposta rápida a incidentes
Inteligência de ameaças integrada
Compliance e relatórios detalhados
Você está preparado para enfrentar essas ameaças
As ameaças digitais evoluem rapidamente, e sem um SOC para detectar e responder a ataques em tempo real, os riscos só aumentam.
Em 2023, um ataque de ransomware paralisou por dias a operação de uma grande empresa do setor industrial, resultando em milhões de reais em prejuízos e no vazamento de dados sensíveis.
Com o SOC da Bitsafe sua empresa
recebe em um único pacote

SIEM
Acompanhamento em tempo real de eventos de segurança em sua empresa
SOAR
Automação inteligente de resposta a incidentes

Equipe de Analistas de SOC
Uma equipe altamente qualificada, abrangendo níveis de experiência de 1 a 4
Plataforma Cyrebro:
A tecnologia de segurança mais avançada, alimentada por aprendizado de máquina e inteligência artificial. Ela analisa e correlaciona todos os logs gerados pelas suas ferramentas de segurança, eliminando falsos positivos e priorizando ameaças reais.
Equipe de Resposta a Incidentes e Investigação Forense (DFIR)
Resposta rápida e análise aprofundada de incidentes
Equipe de Caça Proativa de Ameaças:
Detectamos ameaças antes que elas se tornem problemas reais.
SOC interno tradicional vs. SOC como serviço (Bitsafe + Cyrebro)
Veja por que cada vez mais empresas trocam a operação própria de monitoramento por um SOC gerenciado, com tecnologia Cyrebro e equipe especializada.
| Critério | SOC interno tradicional | Bitsafe + Cyrebro |
|---|---|---|
| Monitoramento | Cobertura parcial, limitada a horário comercial ou plantões | Monitoramento 24/7, contínuo e sem pausas |
| Detecção de ameaças | Ferramentas isoladas, correlação manual de eventos | Detecção avançada, com correlação automática de logs pela plataforma Cyrebro |
| Resposta a incidentes | Processos manuais, tempo de resposta variável | Resposta rápida a incidentes, com automação de resposta via SOAR |
| Inteligência de ameaças | Acesso limitado a fontes externas de inteligência | Inteligência de ameaças integrada e atualizada continuamente |
| Equipe especializada | Alto custo e dificuldade para contratar e reter analistas | Equipe de analistas com níveis de experiência de 1 a 4 incluída no serviço |
| Investigação forense (DFIR) | Contratação emergencial de terceiros, com custo adicional | Equipe de Resposta a Incidentes e Investigação Forense (DFIR) dedicada |
| Caça proativa de ameaças | Postura reativa, agindo somente após o alerta | Equipe de Caça Proativa de Ameaças, identificando riscos antes que se tornem incidentes |
| Compliance e relatórios | Relatórios manuais, retrabalho em cada auditoria | Compliance e relatórios detalhados, prontos para auditoria |
Utilize nossas soluções corporativas na sua empresa e transforme os desafios da TI em Oportunidades de Crescimento
Agende um horário com nossa equipe para que possamos entender suas dificuldades com seu departamento de TI e indicar soluções que façam sentido para sua realidade e seu negócio.